

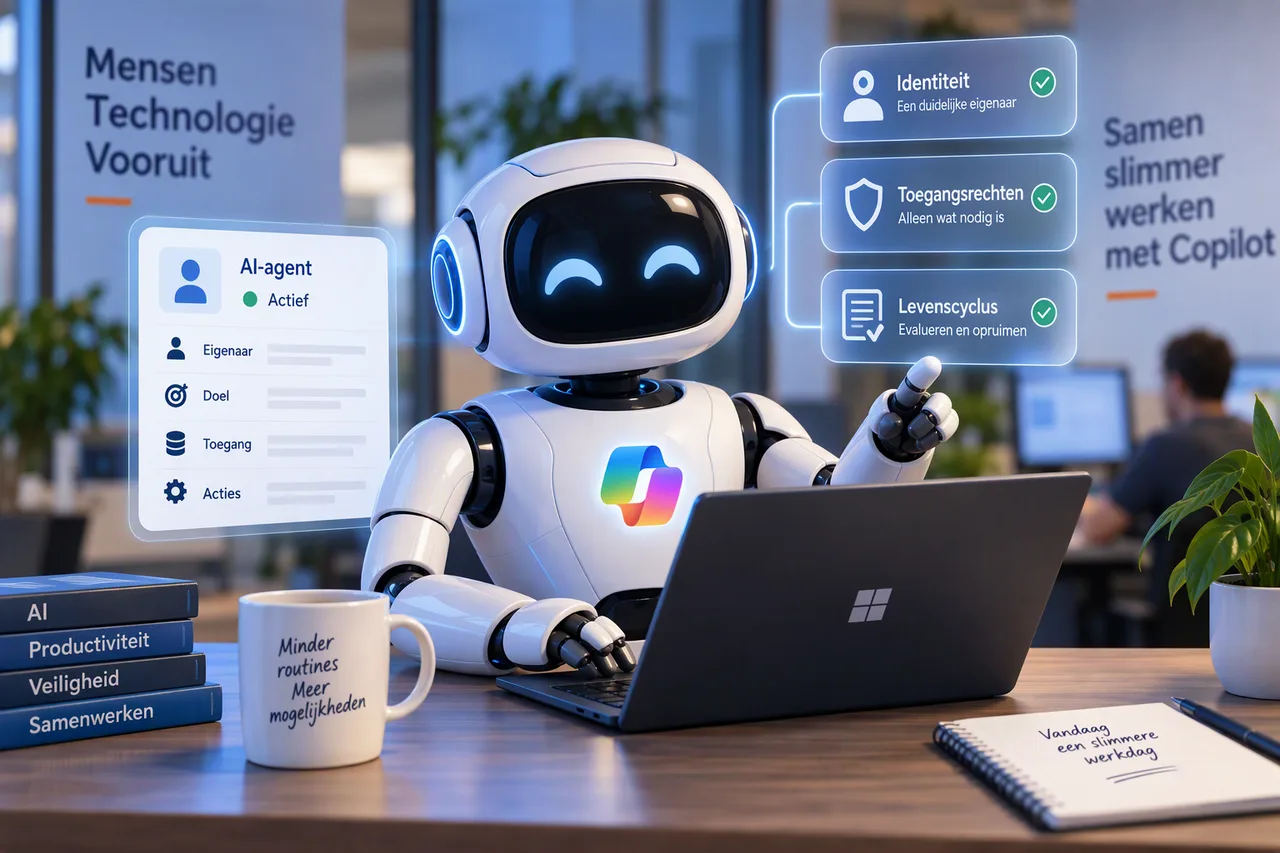
Je nieuwe digitale collega heeft ook een identiteit nodig
AI-agents beantwoorden klantvragen, verwerken gegevens en voeren steeds vaker zelfstandig taken uit. Maar wie houdt bij welke agents er binnen je organisatie actief zijn, welke gegevens ze mogen gebruiken en wie verantwoordelijk is als er iets misgaat? Beheer agents net zo bewust als accounts van medewerkers: met een duidelijk doel, een eigenaar en passende toegangsrechten.
Van shadow IT naar shadow agents
Veel organisaties kennen het verschijnsel shadow IT: medewerkers gebruiken applicaties die buiten het zicht van de IT-afdeling vallen. Met AI gebeurt iets vergelijkbaars. Een team maakt een agent in Copilot Studio, een medewerker koppelt een externe AI-dienst aan bedrijfsinformatie of een automatisering blijft na een pilot actief. Zo ontstaan shadow agents: digitale assistenten waarvan de organisatie niet altijd weet dat ze bestaan.
Dat gebrek aan overzicht is niet alleen theoretisch. Een enquête van de Cloud Security Alliance, aangehaald door The Paypers, meldde dat 82 procent van de onderzochte organisaties onbekende AI-agents in hun omgeving had. In dezelfde enquête gaf 65 procent aan het afgelopen jaar een beveiligingsincident rond AI-agents te hebben meegemaakt. De uitkomsten onderstrepen vooral één praktisch punt: zonder inventarisatie kun je niet goed bepalen waar je risico's zitten.
Een agent is geen gewoon gebruikersaccount
Een AI-agent kan toegang nodig hebben tot documenten, mailboxen, klantgegevens of bedrijfssystemen. Soms kan die agent ook acties uitvoeren, zoals informatie aanpassen of een bericht versturen. De impact van een verkeerd ingestelde koppeling is daardoor groter dan bij een hulpmiddel dat alleen antwoorden geeft.
Toch ontbreekt bij agents vaak het beheer dat voor medewerkers vanzelfsprekend is. Een medewerker krijgt een account met een verantwoordelijke leidinggevende en passende rechten. Bij vertrek wordt de toegang ingetrokken. Agents worden daarentegen regelmatig aangemaakt voor een project, maar blijven bestaan wanneer het project of de eigenaar verdwijnt.
Behandel een agent daarom als een digitale identiteit met een eigen levenscyclus. Microsoft zet met Agent 365 en Entra Agent ID in op het beheren van agents als herkenbare identiteiten. Het principe is breder toepasbaar: leg vast wat een agent doet, wie ervoor verantwoordelijk is en tot welke informatie en acties de agent toegang heeft.
Leg eigenaar, doel en grenzen vast
Een bruikbaar agentregister hoeft niet ingewikkeld te zijn. Begin met de informatie die je nodig hebt om een agent te beoordelen:
- Naam en doel: waarvoor is de agent gemaakt en welke taken voert die uit?
- Eigenaar: wie controleert of de agent nog nodig is en binnen de afspraken werkt?
- Gegevens en systemen: welke informatie kan de agent lezen of aanpassen?
- Acties: mag de agent zelfstandig iets versturen, wijzigen of starten, of is eerst menselijke goedkeuring nodig?
- Evaluatie- en einddatum: wanneer controleer je de instellingen opnieuw en wanneer wordt de agent uitgeschakeld?
Geef een agent alleen de toegang die nodig is voor zijn taak. Een agent die voorraadvragen beantwoordt, hoeft bijvoorbeeld niet automatisch toegang te hebben tot personeels- of financiële gegevens. Laat ingrijpende acties waar mogelijk eerst door een medewerker goedkeuren en controleer of handelingen achteraf te herleiden zijn.
Beheer ook het vertrek van agents
Maak bij het aanmaken meteen duidelijk hoe een agent wordt beëindigd. Koppel het beheer niet uitsluitend aan één medewerker: als diegene uit dienst gaat of van functie verandert, moet de verantwoordelijkheid worden overgedragen. Plan daarnaast periodieke controles op agents die niet meer worden gebruikt, waarvan de eigenaar onbekend is of waarvan de rechten niet meer passen bij het doel.
Dat is vergelijkbaar met het opruimen van oude accounts. Een ongebruikte agent kan nog steeds toegang hebben tot informatie of acties uitvoeren. Trek die toegang in zodra de agent niet meer nodig is en verwijder de agent volgens je interne afspraken.
Microsoft biedt met Agent 365 een beheerbenadering voor AI-agents. Dat Gartner een eerste Magic Quadrant voor AI Agent Management Platforms publiceerde, laat zien dat het beheer van agents uitgroeit tot een apart aandachtspunt. De technologie ontwikkelt zich snel; de basis blijft hetzelfde: eerst weten wat er is, dan bepalen wie waarvoor verantwoordelijk is.
Begin met een kleine inventarisatie
Je hoeft niet meteen elk AI-project stil te leggen. Begin met een paar concrete vragen:
- Welke agents en AI-automatiseringen zijn er al in gebruik?
- Wie heeft ze aangemaakt en wie is nu eigenaar?
- Welke gegevens en systemen kunnen ze benaderen?
- Welke acties voeren ze zelfstandig uit?
- Hoe worden ze gecontroleerd en uitgezet als ze niet meer nodig zijn?
Deze aanpak sluit aan bij de vraag die ook bij shadow IT centraal staat: weet je wat er in je organisatie draait? Een overzicht van agents is een praktisch startpunt voor beleid, toegangsbeheer en verantwoord gebruik van AI.
Wat je moet onthouden
- AI-agents kunnen toegang hebben tot bedrijfsinformatie en zelfstandig acties uitvoeren.
- Zonder inventarisatie blijven agents en hun rechten soms buiten beeld.
- Leg per agent het doel, de eigenaar, de toegang en toegestane acties vast.
- Neem evaluatie, overdracht en uitfasering mee vanaf het moment dat je een agent maakt.
- Begin met overzicht en beperk daarna de toegang tot wat voor de taak echt nodig is.
Grip krijgen op AI in jouw organisatie?
Een Microsoft Copilot Readiness Scan | UCaaS helpt je in kaart te brengen waar je staat en welke stappen passen bij jouw organisatie. Neem contact op via 0546-200021, mail naar info@ucaas.nl of plan direct een meeting in.


