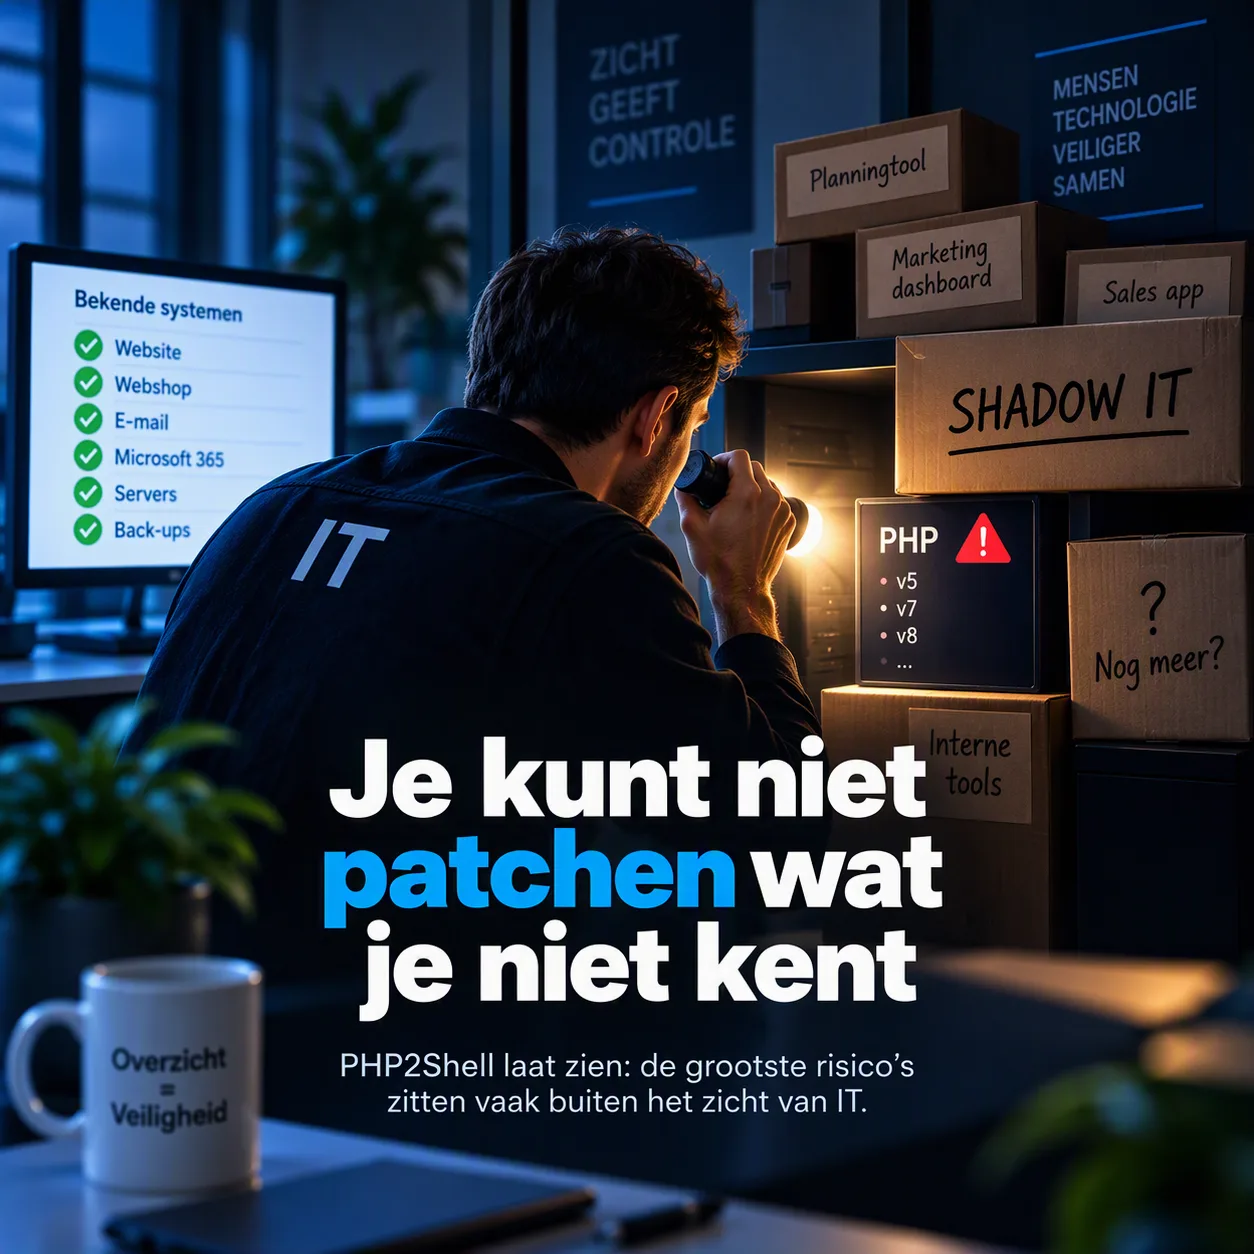
Je kunt niet patchen wat je niet kent
De PHP2Shell-kwetsbaarheden kregen veel aandacht vanwege hun impact op websites en webshops. Maar PHP draait ook in interne applicaties en tools die buiten het zicht van de IT-afdeling zijn aangeschaft. Juist daar kan een blinde vlek ontstaan.
Rogier Tharner, Technical Director bij UCaaS, laat zien waarom dit niet alleen een technisch probleem is, maar ook vraagt om overzicht en duidelijk eigenaarschap.
Wat er gebeurde
Op 20 oktober 2026 werden twee kritieke kwetsbaarheden in PHP bekendgemaakt: CVE-2026-109618 en CVE-2026-109619, samen PHP2Shell genoemd. De kwetsbaarheden kunnen uitvoering van code op afstand mogelijk maken. Een aanvaller kan daardoor een kwetsbare server overnemen, zonder eerst in te loggen. De kwetsbaarheden raken PHP-versies vanaf versie 5.
De beveiligingsupdates verschenen op 21 oktober. In afwachting daarvan haalden organisaties uit voorzorg websites offline, waaronder Overheid.nl en MijnOverheid.nl. Veel organisaties controleerden eerst hun eigen website en webshop. Maar daarmee is niet automatisch het hele risico in beeld.
Het probleem achter het probleem
IT gaat verder dan de systemen die de IT-afdeling beheert. Denk aan de planningstool die operations zelf heeft aangeschaft, het dashboardsysteem van marketing of de applicatie waar sales al maanden mee werkt zonder dat IT ervan weet. Ook kleine, zelf ingerichte hulpmiddelen kunnen bedrijfsgegevens bevatten.
Dit noemen we shadow IT: applicaties en online diensten die buiten het zicht van de IT-afdeling worden gebruikt. Dat gebeurt meestal niet met verkeerde bedoelingen. Nieuwe SaaS-oplossingen zijn eenvoudig in gebruik te nemen. Maar als er een kwetsbaarheid opduikt, weet niemand misschien dat de applicatie bestaat. Laat staan wie verantwoordelijk is voor updates.
De vragen die je jezelf moet stellen
PHP2Shell legt precies die blinde vlek bloot. Naast de vraag of je website is bijgewerkt, wil je ook antwoord hebben op deze vragen:
- Hoe ziet ons applicatielandschap eruit?
- Weten we welke interne applicaties en ondersteunende systemen draaien?
- Is per systeem duidelijk wie eigenaar en verantwoordelijk is?
- Nemen we extern beheerde en zelfstandig aangeschafte applicaties ook mee?
- Draaien er systemen buiten het zicht van IT?
Kun je niet op al deze vragen een antwoord geven? Dan is patchen maar een deel van de oplossing. Je kunt niet patchen wat je niet kent.
Eigenaarschap begint bij overzicht
Shadow IT verbieden werkt niet: het kan medewerkers afremmen en neemt het gebruik van zulke tools niet vanzelf weg. Wat wel helpt, is overzicht. Weet wat er draait, wie verantwoordelijk is en hoe je bij een kwetsbaarheid snel kunt handelen.
Begin met een inventarisatie van je applicatielandschap en houd die actueel. Zo weet je bij een volgende kwetsbaarheid waar je moet zoeken en wie actie moet ondernemen. Lees ook hoe periodiek onderhoud helpt om grip op je IT-omgeving te houden.
Vijf dingen om mee te nemen
- PHP2Shell (CVE-2026-109618 en CVE-2026-109619) kan uitvoering van code op afstand mogelijk maken.
- PHP draait niet alleen op websites, maar kan ook onderdeel zijn van interne applicaties, dashboards en tools.
- Shadow IT is niet automatisch verkeerd, maar brengt risico's mee als niemand weet welke applicaties in gebruik zijn.
- Je kunt niet patchen wat je niet kent. Een actueel overzicht van applicaties en eigenaarschap is daarom essentieel.
- Een security assessment helpt om kwetsbaarheden en blinde vlekken in kaart te brengen.
Wil je weten waar PHP in jouw organisatie draait?
Met het PHP Attack Surface Assessment krijg je inzicht in waar PHP binnen je organisatie wordt gebruikt en waar mogelijke blinde vlekken zitten. Neem contact op via 0546-200021, mail naar info@ucaas.nl of plan direct een meeting in.